사용자·권한 관리
사이드바의 Security 섹션은 조직 관리자용 메뉴입니다. 조직에 누가 들어올 수 있는지, 각자 어떤 권한을 갖는지를 여기서 관리합니다.
Users — 사용자
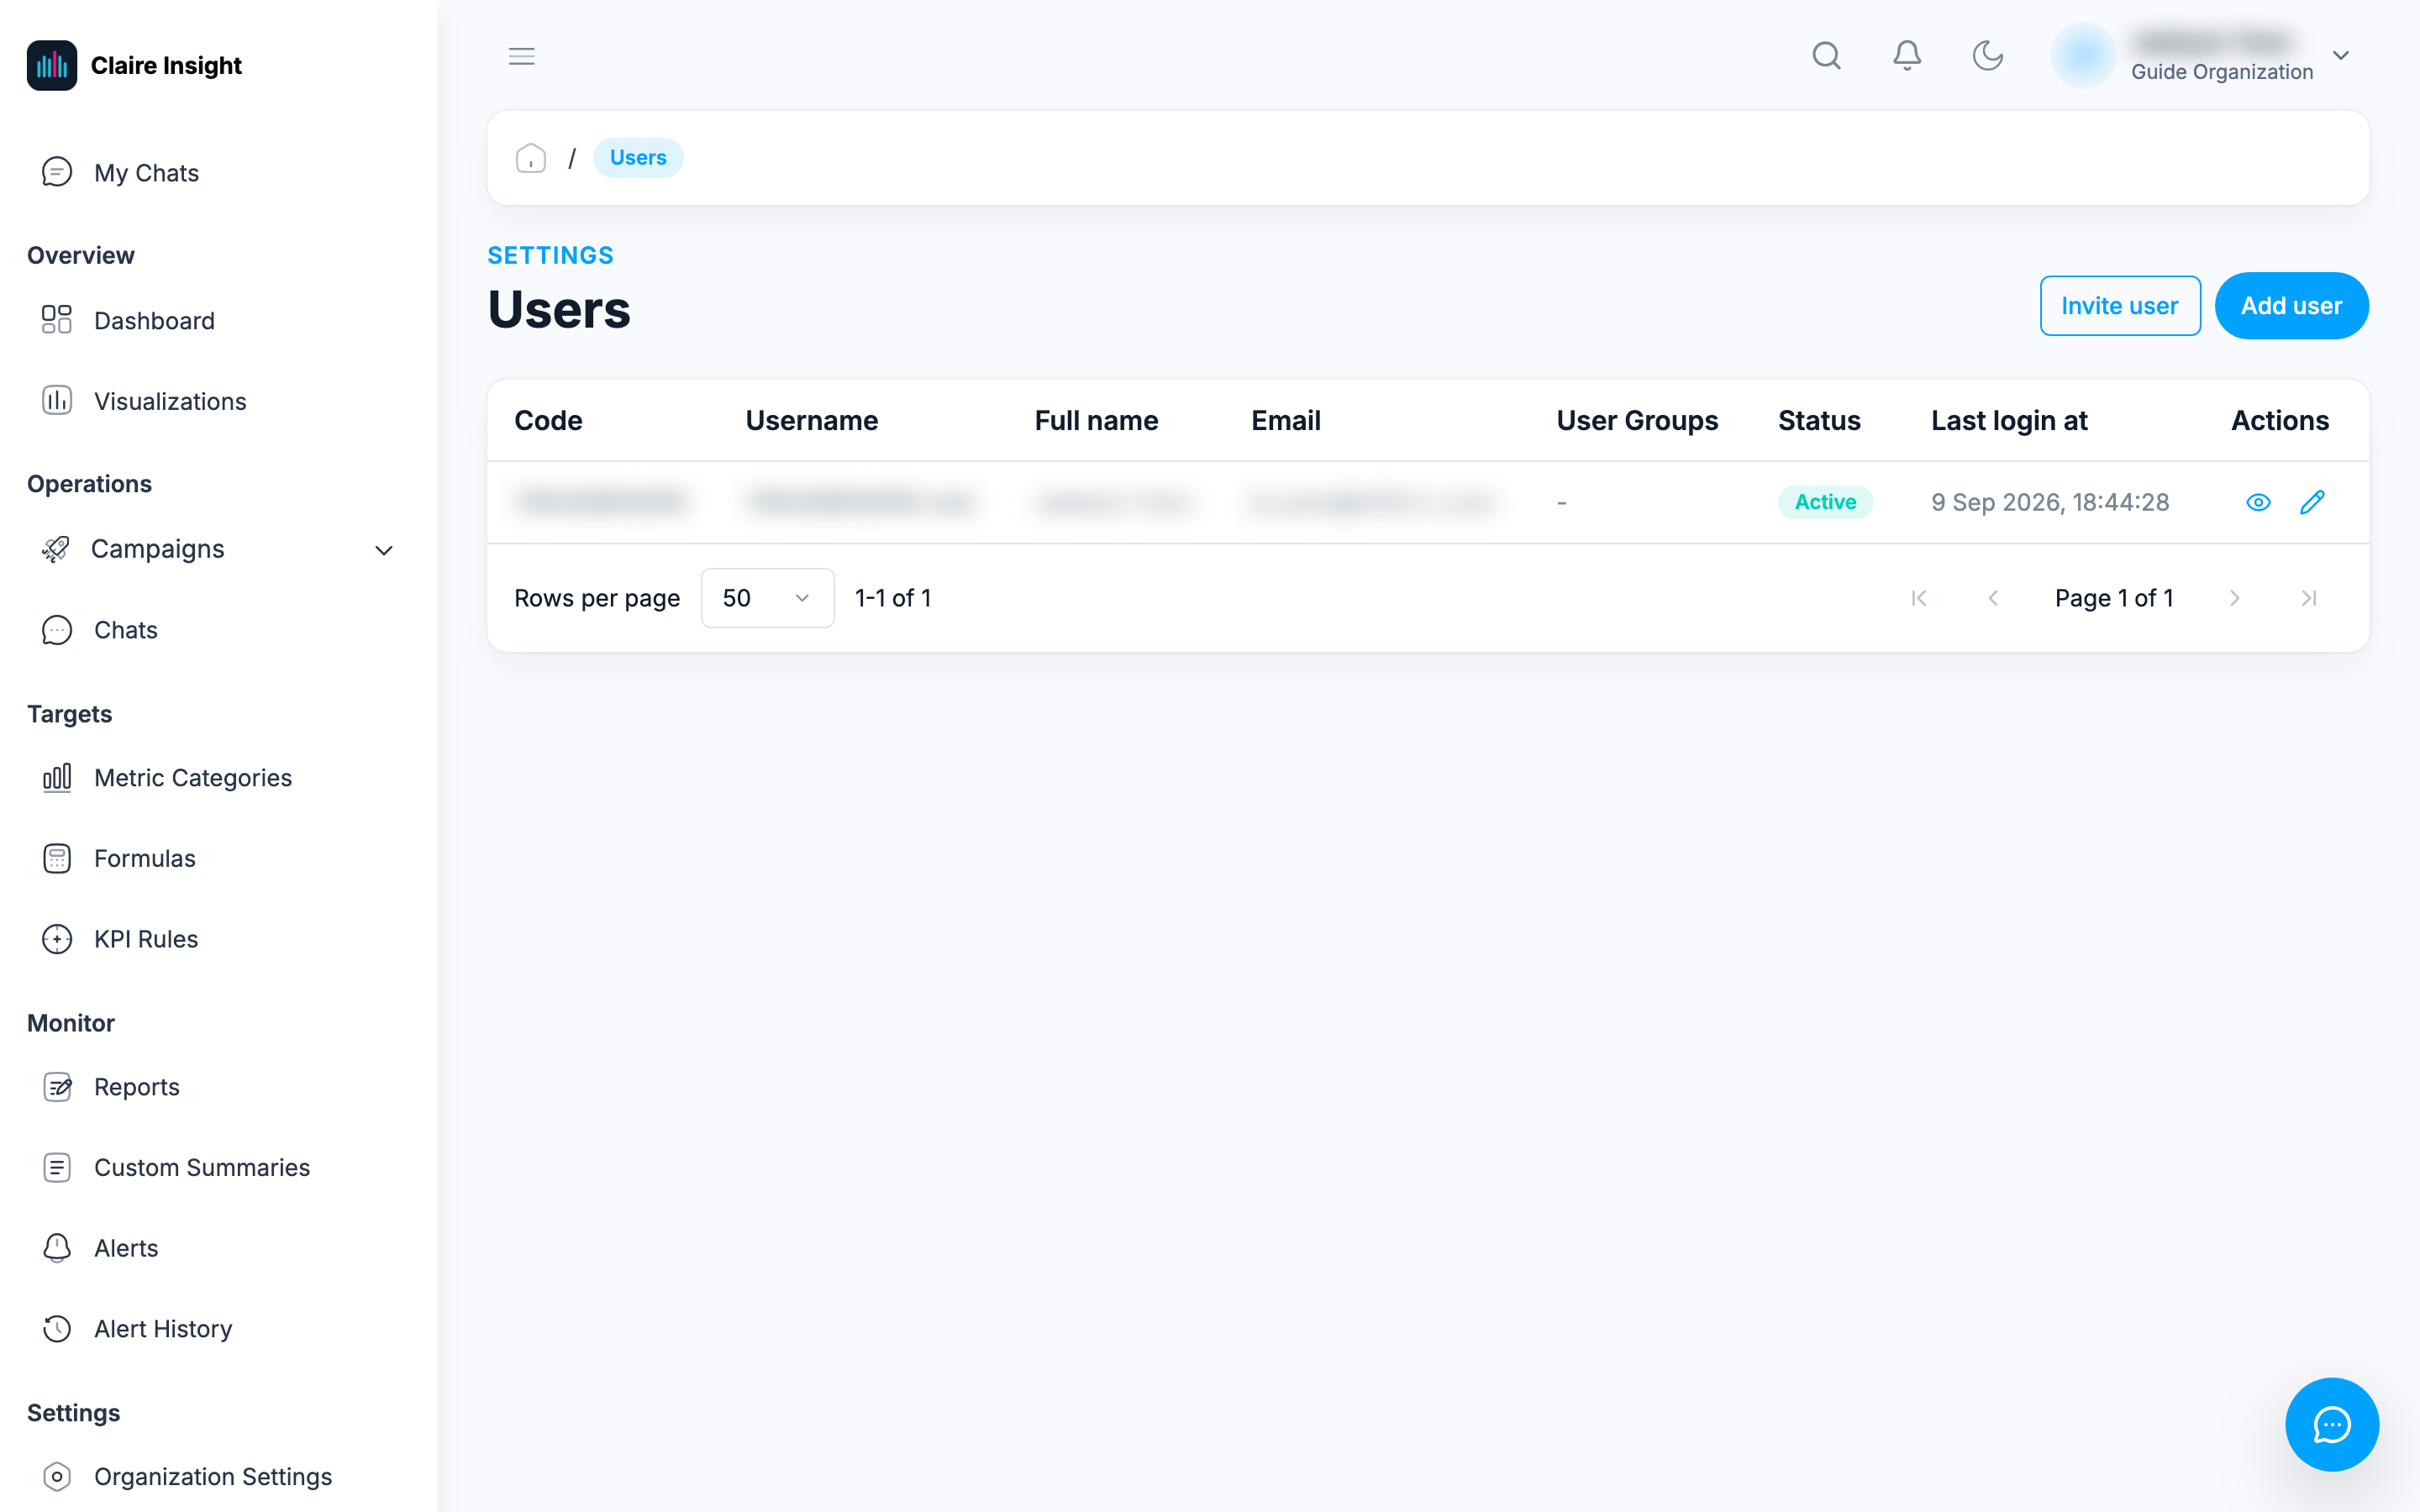
조직 구성원 목록입니다. [Invite user]로 이메일 초대를 보내거나 [Add user]로 계정을 직접 추가합니다. 목록에서 각 사용자의 상태와 마지막 로그인 시각, 소속 그룹을 확인할 수 있습니다.
- 초대 흐름 — 초대 메일의 링크에서 이름과 비밀번호를 정하면 바로 계정이 만들어집니다. 초대 링크는 7일간 유효하고, 수락 전에는 관리자가 취소할 수 있습니다.
- root 계정 — 조직을 만들 때 자동 생성되는 관리자 계정입니다. 조직 관리 권한을 제거하거나 계정명을 바꿀 수 없게 보호됩니다.
- 로그인 수단은 이메일/비밀번호와 Google 계정이며, 우상단 아바타 → Profile에서 본인의 Google 연동과 비밀번호를 관리합니다.
User Groups · Policies — 그룹과 권한 정책
- User Groups — 사용자를 팀이나 역할 단위로 묶습니다. 권한은 개인보다 그룹에 부여하는 편이 관리하기 쉽습니다.
- Policies — 어떤 기능(액션)을 어떤 리소스 범위에 허용/거부할지 정의하는 권한 정책입니다. 만들어 둔 정책을 사용자, 사용자 그룹에 연결해서 접근을 제어합니다. 거부(DENY)는 허용(ALLOW)보다 항상 우선합니다.
참고로 사이드바 메뉴 자체가 권한에 따라 구성되므로, 권한이 없는 사용자 화면에는 해당 메뉴가 아예 보이지 않습니다.